W skrócie: Wygasły certyfikat SSL, nieaktualne wtyczki, dziwne przekierowania czy ostrzeżenie w Google Search Console to najczęstsze sygnały, że strona stała się celem ataku. Poniżej lista typowych zaniedbań prowadzących do włamań oraz konkretne kroki, które pozwalają je wyeliminować, zanim spowodują utratę danych lub spadek pozycji w wyszukiwarce.
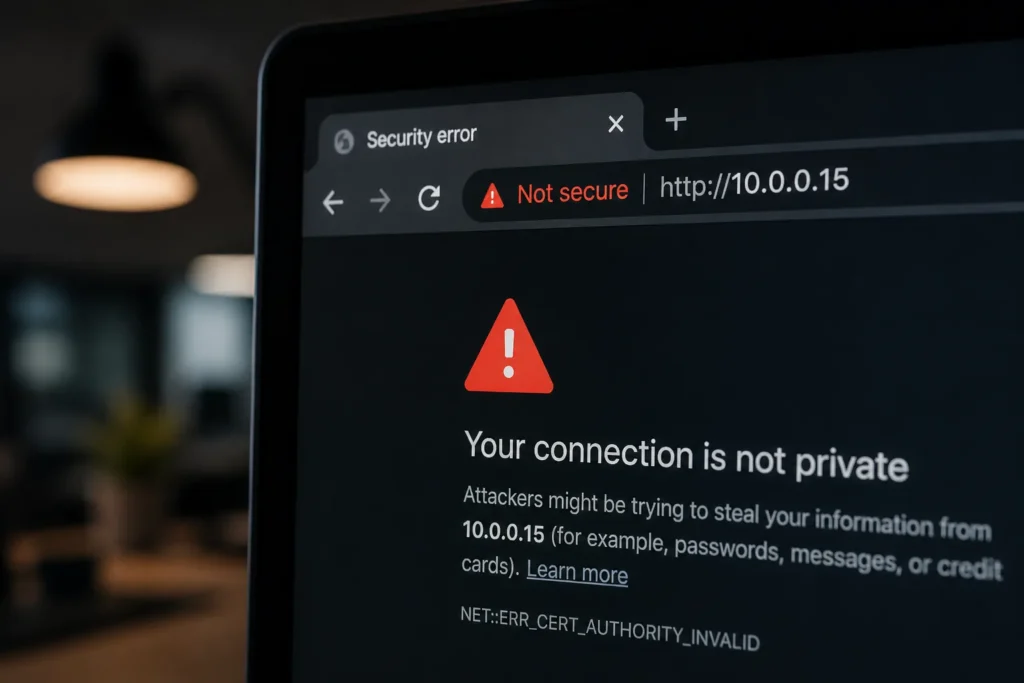
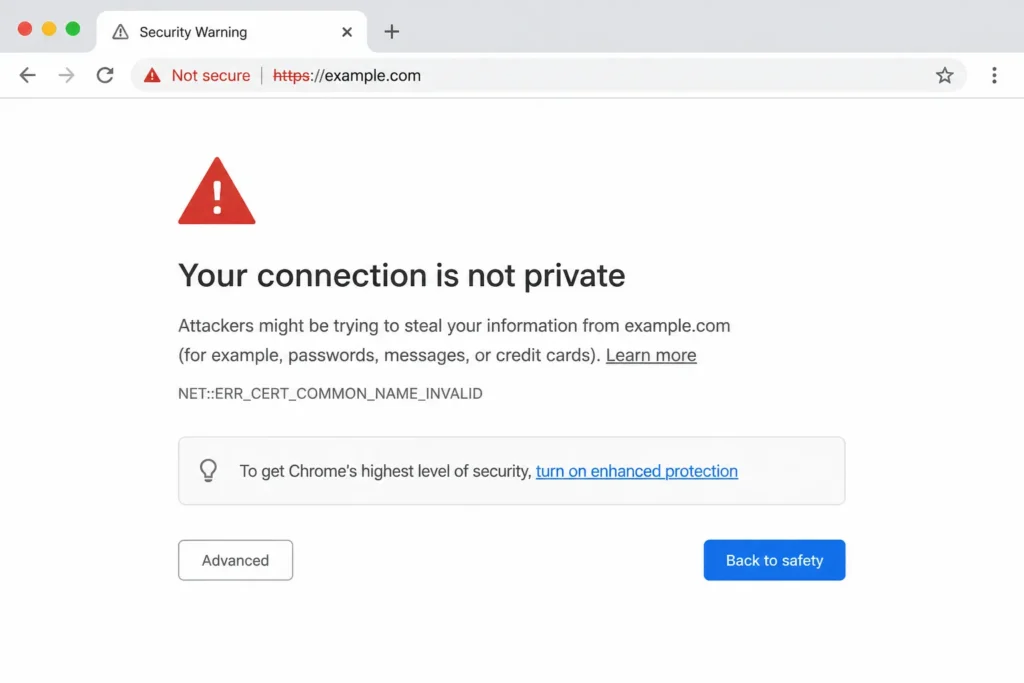
1. Brak SSL lub błąd „Połączenie nie jest prywatne”
Ostrzeżenie w pasku adresu zamiast kłódki oznacza, że certyfikat wygasł albo jest źle skonfigurowany. Dla sklepu to odpływ klientów na etapie płatności, dla Google jeden z sygnałów rankingowych na minusie. Certyfikaty Let’s Encrypt wymagają odnawiania co 90 dni, bez automatyzacji łatwo o przeoczenie terminu.
Jak unikać: ustaw automatyczne odnawianie i monitoring z wyprzedzeniem 14 dni. Zajmuje się tym usługa Bezpieczeństwo i utrzymanie.
2. Nieaktualne CMS i wtyczki
WordPress publikuje kilkanaście poprawek bezpieczeństwa rocznie, a wtyczki takie jak WooCommerce czy Elementor aktualizują się nawet co 2-3 tygodnie. Strona z 15-20 wtyczkami, z których połowa nie była aktualizowana od roku, to otwarta furtka dla automatycznych skanerów. Większość ataków wykorzystuje znane, niezałatane luki, nie nowe exploity.
Jak unikać: harmonogram aktualizacji co 2 tygodnie i test na środowisku staging przed wdrożeniem na produkcję.
3. Nieznane przekierowania, wpisy lub reklamy
Przekierowania na obce domeny, wpisy niedodane przez zespół albo nagły wzrost liczby zaindeksowanych stron (np. z 200 do 3000 w tydzień) to sygnał wstrzykniętego złośliwego kodu.
Jak unikać: cotygodniowy skan malware i porównywanie liczby zaindeksowanych stron w Search Console z realną strukturą serwisu.
4. Ostrzeżenie w Google Search Console
Google Safe Browsing oznacza zainfekowane strony ostrzegawczym ekranem widocznym dla wszystkich użytkowników Chrome. Od infekcji do wykrycia przez Google mija zwykle kilka dni do dwóch tygodni, w tym czasie strona traci ruch i zaufanie.
Jak unikać: sprawdzaj sekcję „Bezpieczeństwo” w Search Console co najmniej raz w miesiącu i skonfiguruj powiadomienia e-mail.
| Sygnał | Poziom ryzyka | Zalecane działanie |
|---|---|---|
| Brak SSL | Średni | Automatyczne odnowienie certyfikatu |
| Wtyczki nieaktualne 12 mies. | Wysoki | Aktualizacja co 2 tygodnie, testy na staging |
| Nieznane przekierowania | Krytyczny | Skan malware co tydzień, audyt kodu |
| Ostrzeżenie Search Console | Krytyczny | Reakcja w ciągu 24-48h |
5. Brak kopii zapasowych
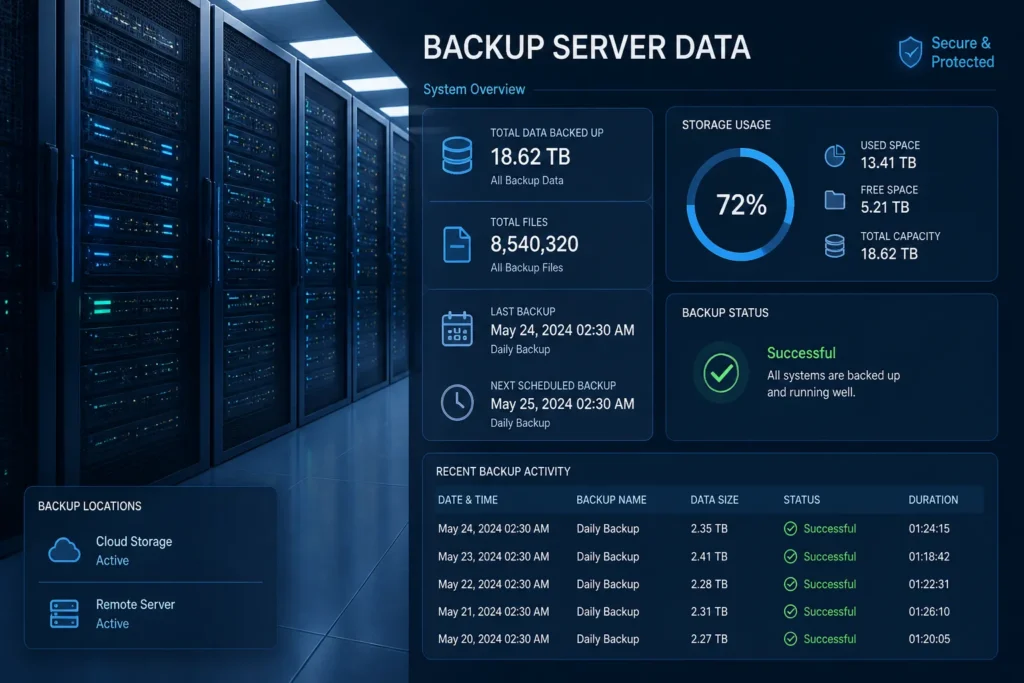
Backup starszy niż 30 dni albo jego brak oznacza utratę zamówień i treści przy każdej infekcji lub awarii. Backup automatyczny co 24h, w dwóch niezależnych lokalizacjach, z przywróceniem poniżej godziny, to standard minimalny.
Jak unikać: wdroż automatyczne kopie i testuj przywracanie przynajmniej raz na kwartał.
6. Słabe hasła i brak 2FA
Panele WordPressa czy Shopera atakowane są brute force średnio kilkadziesiąt razy dziennie nawet przy ruchu poniżej 500 wizyt miesięcznie. Hasło typu „admin123” łamane jest w mniej niż minutę.
Jak unikać: hasła min. 12 znaków, 2FA na kontach administracyjnych, limit 3-5 prób logowania przed blokadą IP.
7. Przestarzały silnik strony
Strony na PHP poniżej wersji 8.0 lub porzuconych motywach nie otrzymują już łatek bezpieczeństwa, częsty przypadek przy serwisach niedotykanych od 4-6 lat. Pojedyncza aktualizacja wtyczki nie wystarczy, potrzebna jest głębsza Naprawa i modernizacja środowiska. Wskazówki o bezpiecznym przenoszeniu starej strony znajdziesz też w tekście Migracja starej strony bez utraty pozycji w Google.
Jeśli nie masz pewności, które z powyższych sygnałów dotyczą Twojej strony, najszybszym punktem wyjścia jest Bezpłatny audyt strony, który pokazuje realny stan zabezpieczeń bez zobowiązań.
FAQ
Jak często powinienem sprawdzać bezpieczeństwo strony?
Minimum raz w miesiącu należy sprawdzić Search Console, a skan malware warto uruchamiać co tydzień, szczególnie przy sklepach z ruchem powyżej 1000 wizyt miesięcznie.
Ile trwa naprawa zainfekowanej strony?
Usunięcie prostej infekcji malware trwa zwykle od 24 do 48 godzin, natomiast pełna modernizacja przestarzałego silnika może zająć od 1 do 3 tygodni w zależności od zakresu prac.
Czy warto korzystać z darmowych wtyczek zabezpieczających?
Mogą stanowić pierwszą linię obrony, ale nie zastąpią regularnych aktualizacji, backupów co 24h i audytu kodu, dlatego same w sobie nie gwarantują bezpieczeństwa.
Co zawiera bezpłatny audyt strony?
Sprawdzenie certyfikatu SSL, aktualności CMS i wtyczek, obecności złośliwego kodu oraz stanu backupów, przeprowadzane bez zobowiązań w ramach Bezpłatnego audytu strony.